
Un audit de sécurité informatique en PME ne commence pas par l’achat d’un outil. Il commence par une question plus simple : qu’est-ce qui arrêterait réellement l’activité si un compte était compromis, si un serveur devenait inaccessible ou si une sauvegarde se révélait inutilisable ?
Une check-list de sécurité bien construite aide à répondre sans transformer le sujet en chantier technique sans fin.
Dans une entreprise de vingt personnes, les mêmes dépendances reviennent souvent : une messagerie qui centralise les échanges, un logiciel métier hébergé dans le cloud, quelques postes administrateurs et des sauvegardes dont personne n’a testé la restauration. Le contrôle doit donc porter autant sur les usages et les responsabilités que sur les équipements.
Atelier Marne découvre lors d’un audit que plusieurs anciens comptes sont toujours actifs et que sa copie de sauvegarde reste connectée au réseau principal.
En bref
- Commencez par cartographier les données, les comptes, les équipements et les services dont dépend l’activité.
- Contrôlez en priorité la gestion des accès, l’authentification multifacteur et les sauvegardes restaurables.
- Vérifiez les mises à jour logicielles, la sécurité réseau et la protection de la messagerie.
- Désignez un responsable, consignez les écarts et attribuez à chacun une échéance réaliste.
- Un audit utile débouche sur des actions vérifiables, pas seulement sur un rapport de plusieurs dizaines de pages.
Définir le périmètre de l’audit de sécurité informatique en PME
La première étape consiste à savoir ce que l’entreprise doit protéger et ce qui ne peut pas s’interrompre longtemps. Atelier Marne fabrique des pièces pour des clients industriels. Son système d’information comprend des postes bureautiques, un logiciel de production, des comptes de messagerie, un stockage partagé et des accès à distance pour le dirigeant et le prestataire informatique.
Une panne du site vitrine serait gênante ; l’indisponibilité du logiciel de production bloquerait les commandes.
Cette distinction donne un ordre au contrôle. L’audit recense les actifs, les données et les dépendances : ordinateurs, serveurs, routeurs, imprimantes connectées, services cloud, applications métier, comptes utilisateurs et fournisseurs qui disposent d’un accès. Il note aussi où résident les informations sensibles, par exemple les coordonnées clients, les devis, les plans techniques ou les données de paie. Sans cette cartographie, une entreprise peut investir dans un outil de protection tout en oubliant un service externe auquel plusieurs collaborateurs se connectent avec des identifiants personnels.
Partir des conséquences métier, pas d’un catalogue d’outils
Pour chaque service, posez trois questions concrètes : quelles données traite-t-il, qui peut y accéder et combien de temps l’activité peut-elle rester interrompue ? La réponse permet d’estimer les conséquences d’un incident et d’établir les priorités. Une PME qui gère des dossiers clients dans une plateforme en ligne devra notamment examiner les comptes administrateurs, les options de récupération et les journaux d’activité de ce service.
L’inventaire doit préciser le responsable de chaque élément et son état de maintenance. Un ordinateur sans utilisateur identifié, un ancien compte de prestataire ou un routeur dont personne ne connaît le mot de passe d’administration sont des signaux à traiter. Il ne s’agit pas de dresser une liste parfaite dès le premier jour : un tableur partagé, daté et attribué à un responsable vaut mieux qu’une cartographie ambitieuse laissée dans un dossier oublié.
Le périmètre inclut aussi les prestataires. Qui héberge le site, administre la messagerie ou assure la sauvegarde informatique ? Le contrat prévoit-il une procédure en cas d’incident, des délais de réponse et un accès aux données si la relation prend fin ? Les dépendances externes sont parfois invisibles jusqu’au moment où un service cesse de répondre. L’audit doit les rendre visibles avant la panne.
Enfin, distinguez le diagnostic interne du test technique. Un inventaire et une revue des procédures peuvent être menés par l’équipe, mais un test d’intrusion ou une analyse avancée de configuration nécessite un périmètre écrit et des compétences adaptées. On ne lance pas de scan intrusif sur un outil de production sans accord et sans comprendre les risques. Le premier livrable attendu reste une liste d’écarts classés par impact, responsable et délai. Un audit commence à produire de la valeur quand il relie chaque faiblesse à une conséquence métier observable.
Contrôler la gestion des accès et la protection des données
Dans l’entreprise fictive, l’audit révèle qu’un ancien compte de prestataire fonctionne encore et que plusieurs salariés partagent le même identifiant pour accéder à un service de stockage. Ce type de configuration complique les enquêtes : si un fichier est supprimé ou partagé par erreur, il devient difficile de savoir qui a effectué l’action. La gestion des accès doit permettre de répondre précisément à trois questions : qui se connecte, à quoi, et avec quel niveau de droits ?
Commencez par dresser la liste des comptes, y compris ceux des applications cloud, des outils de gestion et des accès à distance. Comparez-la aux collaborateurs actuels et aux missions réellement exercées. Un départ doit entraîner la désactivation des comptes concernés le jour même, ou au moment prévu par la procédure de sortie. Les accès partagés doivent être remplacés par des comptes individuels dès que le service le permet. Pour les exceptions, consignez un propriétaire, un usage et une date de révision.
Réduire les privilèges et protéger les connexions
Un utilisateur devrait disposer des droits nécessaires à son travail, mais pas davantage. Les comptes administrateurs doivent être distincts des comptes utilisés pour la messagerie et la navigation courante. Cette séparation réduit les conséquences d’un vol de mot de passe ou d’un logiciel malveillant lancé depuis un poste. Elle doit toutefois rester praticable : si les demandes de droits temporaires prennent plusieurs jours, les équipes chercheront un contournement.
Activez l’authentification multifacteur sur la messagerie, les accès distants, les comptes d’administration et les services qui hébergent des données sensibles. Le second facteur peut être une application d’authentification ou une clé de sécurité. Les SMS apportent une protection supérieure à un mot de passe seul, mais restent moins robustes que des solutions conçues pour résister à l’hameçonnage. Documentez aussi la procédure en cas de perte du téléphone : une mesure de sécurité mal accompagnée finit souvent désactivée.
Un gestionnaire de mots de passe professionnel aide à créer des identifiants uniques et à éviter leur partage dans des fichiers ou des courriels. L’important n’est pas de multiplier les règles abstraites, mais de rendre le bon usage plus simple que le contournement. Pour l’équipe, testez le processus avec quelques comptes avant un déploiement général et prévoyez une courte session d’accompagnement.
La protection des données passe également par leur classement et leur durée de conservation. Repérez les informations personnelles, commerciales ou techniques, puis vérifiez qui peut les consulter, les modifier ou les exporter. Une base clients complète ne devrait pas être accessible à tous les comptes par simple commodité. Les droits sur les espaces partagés doivent être revus périodiquement, surtout après une réorganisation ou un changement de prestataire.
La revue porte enfin sur les appareils mobiles et le travail à distance : verrouillage automatique, chiffrement du disque lorsque disponible, procédure de déclaration en cas de perte et accès distant protégé. Si l’entreprise autorise les appareils personnels, la règle doit préciser les conditions d’accès aux ressources professionnelles. Des pratiques de numérique responsable et le choix d’outils adaptés méritent aussi d’être documentés, notamment lorsqu’un logiciel libre est envisagé ; une explication des principes du logiciel libre peut aider à distinguer licence, maintenance et niveau de support. Un compte inutilisé ou trop puissant n’est pas une anomalie administrative : c’est une porte qui mérite une vérification.
Vérifier les sauvegardes informatiques et les mises à jour logicielles
Une sauvegarde informatique n’est utile que si l’entreprise peut restaurer les bonnes données dans un délai compatible avec son activité. Atelier Marne pensait être protégée : un NAS copiait chaque nuit les dossiers partagés. L’audit montre que ce NAS est accessible depuis le réseau principal et que personne n’a essayé de restaurer un fichier depuis plusieurs mois. Face à un rançongiciel capable de chiffrer les fichiers accessibles, cette copie pourrait disparaître avec les originaux.
Contrôlez d’abord le périmètre sauvegardé : fichiers de travail, bases de données, configurations, messagerie et données hébergées par des services cloud. Les offres cloud ne remplacent pas toujours une sauvegarde indépendante. Vérifiez les paramètres du fournisseur et les possibilités d’export ou de restauration, plutôt que de supposer que « c’est dans le cloud » signifie « c’est récupérable ».
Tester une restauration, pas seulement le voyant vert
Une approche courante consiste à conserver plusieurs copies sur des supports différents, dont une copie isolée ou protégée contre la modification. La règle dite 3-2-1 peut servir de repère : trois copies, sur deux types de supports, avec une copie hors site. Certaines entreprises ajoutent une copie immuable et une vérification systématique des restaurations. Le bon dispositif dépend du volume, du budget, de la connexion disponible et du temps d’arrêt acceptable.
Planifiez des tests à intervalles réguliers. Restaurez quelques fichiers, puis une application ou une base de données dans un environnement contrôlé. Notez la durée, les étapes, les personnes nécessaires et les problèmes rencontrés. Une restauration complète de serveur peut demander plus de préparation qu’un simple fichier ; il faut donc tester plusieurs scénarios. Si les données reviennent, mais que personne ne sait retrouver les clés ou relancer le logiciel métier, le test n’est pas terminé.
La direction doit définir un objectif réaliste de reprise. Combien d’heures de données l’entreprise peut-elle perdre ? Combien de temps peut-elle fonctionner sans l’application de production ? Ces repères guident le choix de la fréquence des copies et des solutions techniques. Ils nourrissent aussi le plan de continuité d’activité, qui prévoit des modes de fonctionnement dégradés lorsque le retour immédiat à la normale n’est pas possible.
Suivre les correctifs et les équipements oubliés
Les mises à jour logicielles corrigent des failles, mais leur déploiement doit être organisé. Identifiez les systèmes qui ne se mettent pas à jour automatiquement : serveurs, logiciels métiers, téléphones, pare-feu, routeurs et points d’accès Wi-Fi. Définissez un responsable, une fréquence de contrôle et une procédure d’urgence pour les vulnérabilités signalées comme exploitées. Pour les systèmes sensibles, un test préalable peut limiter le risque d’interruption après installation d’un correctif.
Les postes qui ne peuvent plus recevoir de mises à jour constituent un problème à part entière. Il faut décider s’ils seront remplacés, isolés ou retirés du réseau. Une transition de système d’exploitation mérite d’être préparée en tenant compte des logiciels et périphériques utilisés ; un guide consacré au passage de Windows 10 à Windows 11 peut servir de point de départ pour repérer les questions de compatibilité, sans se substituer à l’inventaire technique.
Évitez le réflexe consistant à reporter indéfiniment chaque mise à jour par peur d’un incident. La réponse n’est pas d’installer sans contrôle, mais de distinguer les correctifs urgents des évolutions fonctionnelles et de prévoir une fenêtre de maintenance. Une sauvegarde se valide par une restauration réussie, et une politique de mise à jour par des appareils effectivement corrigés.
Examiner la sécurité réseau, la messagerie et les usages
Un réseau de PME n’a pas besoin d’une architecture compliquée pour être mieux protégé. Il a besoin de règles compréhensibles, entretenues et vérifiables. Lors de l’audit, demandez qui peut se connecter au Wi-Fi interne, quels équipements communiquent avec les serveurs et quels accès sont ouverts depuis Internet. Si personne ne sait expliquer une règle de pare-feu ancienne, elle doit être examinée avant d’être conservée par habitude.
Le pare-feu doit bloquer les connexions entrantes qui ne sont pas nécessaires et limiter les accès d’administration à des sources maîtrisées. Les comptes de gestion ne devraient pas être directement exposés sur Internet. Les firmwares des équipements réseau doivent aussi être suivis : un routeur ou un point d’accès oublié peut rester vulnérable alors que les ordinateurs sont à jour.
Séparer les usages pour limiter la propagation
La sécurité réseau gagne à distinguer les postes de travail, les serveurs, le Wi-Fi invité et les objets connectés. Cette séparation, souvent réalisée par des réseaux virtuels, limite les communications inutiles entre zones. Elle ne garantit pas qu’un incident restera contenu, mais elle réduit les chemins disponibles à un attaquant. Une imprimante ou une caméra n’a généralement aucune raison d’accéder aux fichiers de paie.
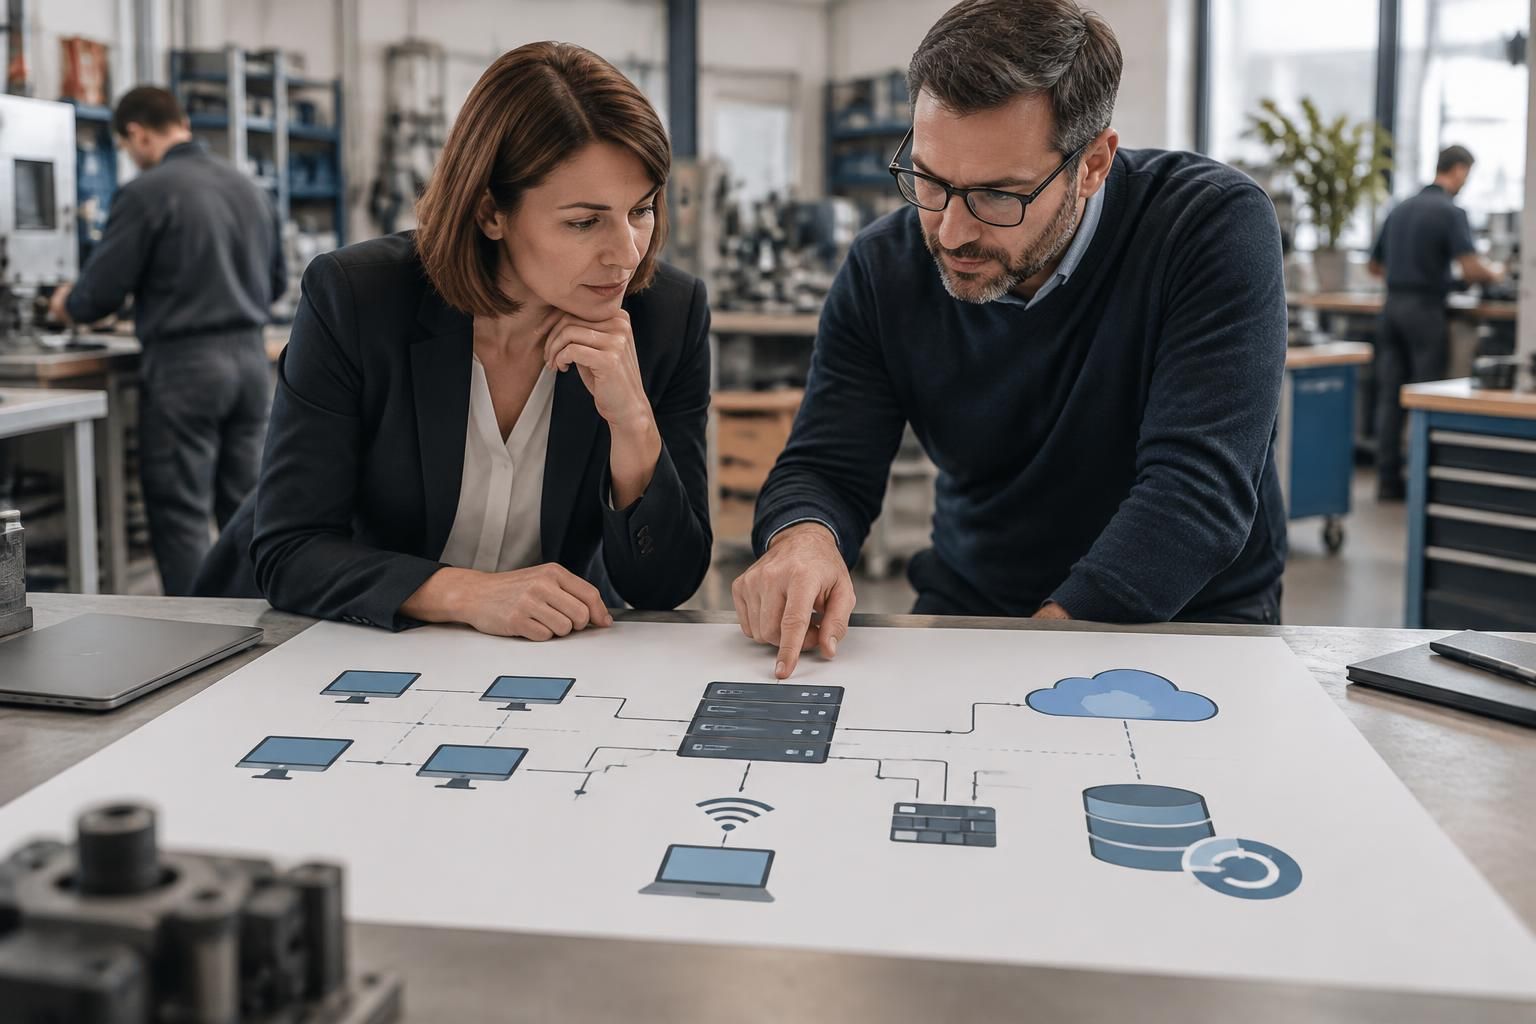
Contrôlez le chiffrement Wi-Fi, les mots de passe d’administration et la séparation du réseau invité. Désactivez les fonctions d’association simplifiée qui ne sont pas utilisées et changez les identifiants par défaut. Les visiteurs doivent accéder à Internet sans rejoindre le réseau interne. Pour une petite structure, le prestataire peut documenter le schéma et expliquer quelles règles protègent chaque zone ; ce document facilite les changements futurs.
La messagerie mérite un examen distinct. Elle concentre les échanges, les documents et les procédures de récupération de nombreux comptes. Vérifiez la configuration de l’authentification du domaine, les filtres anti-hameçonnage, le traitement des pièces jointes et les règles de transfert automatique. Une règle qui redirige les messages vers une adresse externe peut être légitime, mais elle doit être connue et validée.
Les domaines d’entreprise peuvent publier des mécanismes d’authentification des courriels comme SPF, DKIM et DMARC. Leur configuration demande de comprendre quels services envoient des messages au nom du domaine. Une mise en œuvre précipitée peut bloquer des courriels légitimes ; commencez par inventorier les expéditeurs, puis faites évoluer les règles progressivement. Demandez au prestataire de conserver une trace des changements et de vérifier les rapports reçus.
Faire de la sensibilisation un réflexe de travail
La sensibilisation des employés ne se résume pas à une affiche disant de ne pas cliquer. Les collaborateurs doivent savoir comment vérifier une demande inhabituelle, signaler un courriel suspect et agir après une erreur. Un exemple parlant est celui d’une fausse demande de changement de coordonnées bancaires : la procédure doit imposer une vérification par un canal déjà connu, et non par le numéro inscrit dans le message reçu.
Proposez des rappels courts, reliés aux tâches réelles : partage de fichiers, usage des outils d’IA, accès à distance ou traitement des données client. Les simulations peuvent aider si elles sont utilisées pour apprendre et non pour humilier. Mesurez plutôt le délai de signalement et la capacité à suivre la procédure que le seul taux de clic. Une bonne sécurité réseau réduit les possibilités d’intrusion ; des consignes claires aident l’équipe à repérer ce qui franchit les barrières.
Transformer la check-list en plan de contrôle suivi
Une check-list de sécurité n’est pas un certificat. C’est un outil de pilotage qui montre ce qui est en place, ce qui reste fragile et qui doit agir. Pour chaque contrôle, conservez une preuve proportionnée : capture de configuration, date du test de restauration, liste des comptes revus ou compte rendu de formation. Les documents doivent être protégés, car un inventaire trop détaillé peut lui-même faciliter une attaque s’il est exposé.
Évitez les cases « oui » sans nuance. Une mesure peut être absente, partielle, documentée ou testée. Atelier Marne utilise quatre états simples : à faire, en cours, appliqué, vérifié. Pour chaque ligne, l’équipe inscrit un responsable et une date de révision. Ce suivi rend visibles les retards et évite que la sécurité repose sur la mémoire d’une seule personne.
| Domaine contrôlé | Vérification concrète | Preuve attendue |
|---|---|---|
| Comptes et accès | Comptes actifs comparés aux effectifs, MFA activé sur les accès sensibles | Revue datée des comptes et paramètres d’authentification |
| Sauvegardes | Copie isolée ou protégée, restauration réellement testée | Compte rendu avec données restaurées et durée mesurée |
| Postes et serveurs | Mises à jour suivies, logiciels obsolètes identifiés | État de parc et exceptions justifiées |
| Réseau et messagerie | Wi-Fi invité séparé, règles pare-feu revues, domaine configuré | Schéma réseau et validation du prestataire |
| Incidents et continuité | Contacts connus, rôles définis, procédure testée | Plan daté et compte rendu d’exercice |
La réponse à incident doit tenir sur des consignes utilisables sous pression. Qui décide de couper un accès ? Qui appelle le prestataire ? Qui prévient les responsables métier, l’assureur et, si nécessaire, les personnes ou autorités concernées ? Il faut également préciser comment conserver les éléments utiles à l’analyse. Un plan de continuité d’activité ne demande pas forcément un document volumineux : il doit indiquer les fonctions prioritaires, les solutions temporaires et les conditions de reprise.
Le cadre réglementaire doit être vérifié selon l’activité, la taille, les données traitées et les relations commerciales. Le RGPD impose des mesures adaptées à la protection des données personnelles et prévoit des obligations en cas de violation. NIS2 ne s’applique pas uniformément à toutes les PME : le secteur, le statut de l’entité et les textes nationaux de transposition comptent. Les exigences d’un client ou d’un assureur peuvent aussi aller au-delà du minimum légal. Faites confirmer votre situation par une personne compétente plutôt que de vous fier à un seuil résumé dans un article.
Enfin, le budget doit suivre les risques observés. Une PME n’a pas à commencer par un centre de supervision disponible jour et nuit si ses comptes administrateurs n’ont pas de MFA et si ses sauvegardes n’ont jamais été restaurées. L’ordre inverse est souvent plus rationnel : traiter d’abord les lacunes simples qui exposent directement les services essentiels, puis faire appel à un spécialiste pour les tests qui dépassent les compétences internes. Pas de vernis, des preuves : chaque dépense doit répondre à un risque identifié.
Pour lancer le travail, choisissez une personne responsable, bloquez une heure avec le prestataire informatique et examinez les comptes, les sauvegardes et les accès distants. Ce premier contrôle ne remplacera pas un audit approfondi, mais il révèle souvent les actions à traiter sans attendre. La question utile n’est pas « avons-nous une politique de sécurité ? », mais « pouvons-nous montrer qu’elle fonctionne ? »
À quelle fréquence réaliser un audit de sécurité informatique en PME ?
Un contrôle annuel permet de revoir le dispositif, mais les comptes, les sauvegardes et les correctifs doivent être suivis plus souvent. Réalisez aussi une revue après un changement important, comme un déménagement, l’adoption d’un service cloud ou le départ d’un prestataire.
Quels contrôles traiter en premier dans une petite entreprise ?
Commencez par les accès à la messagerie et aux outils d’administration, activez l’authentification multifacteur, vérifiez les sauvegardes par un test de restauration et corrigez les systèmes exposés qui ne reçoivent plus de mises à jour.
Une sauvegarde dans le cloud suffit-elle ?
Pas nécessairement. Vérifiez ce qui est réellement sauvegardé, la durée de conservation, les droits d’accès et la possibilité de restaurer les données indépendamment du service principal. Une copie protégée contre l’effacement et des tests réguliers renforcent le dispositif.
Une PME doit-elle faire appel à un prestataire externe ?
Pas pour chaque tâche. L’inventaire, la revue des comptes et le suivi des preuves peuvent être pilotés en interne si les compétences sont disponibles. Un spécialiste est recommandé pour un test d’intrusion, une analyse de configuration avancée ou l’accompagnement d’un incident.
