
Un smartphone perdu dans un train, une tablette qui n’a pas reçu sa mise à jour, un ordinateur utilisé depuis le domicile d’un salarié : chacun de ces appareils peut devenir une porte d’entrée vers les données d’une entreprise. Le MDM, pour « Mobile Device Management », apporte un cadre à cette mobilité. Il aide les équipes informatiques à configurer, sécuriser et administrer les terminaux sans devoir intervenir physiquement sur chacun d’eux.
Mais installer un outil ne suffit pas. Une solution mal choisie peut compliquer le travail quotidien, susciter la méfiance des salariés ou créer une usine à gaz que l’équipe informatique n’a pas le temps de maintenir. Le bon choix dépend du parc, des usages, des systèmes d’exploitation et du niveau de contrôle attendu. Pour une PME, le point de départ n’est pas une liste de fonctionnalités impressionnante : ce sont les risques réels, les contraintes des utilisateurs et les tâches que l’on souhaite simplifier.
En bref
- Le MDM centralise la configuration, la supervision et la sécurité des smartphones, tablettes et ordinateurs compatibles.
- Il réduit certains risques liés aux appareils perdus, aux logiciels obsolètes et aux accès mal contrôlés.
- Le BYOD exige des règles lisibles et une séparation nette entre données professionnelles et personnelles.
- Pour choisir un logiciel MDM, vérifiez d’abord la compatibilité, les scénarios de déploiement, la facilité d’administration et le coût complet.
- Un pilote sur quelques appareils permet de repérer les irritants avant une généralisation.
MDM informatique : ce que la gestion des appareils mobiles permet vraiment
Le MDM informatique est un logiciel de gestion qui permet à une équipe informatique d’appliquer des réglages et des règles à des appareils utilisés dans un cadre professionnel. Il peut concerner des smartphones, des tablettes et, selon la solution, des ordinateurs portables. Les administrateurs agissent depuis une console centrale plutôt que de configurer chaque terminal un par un.
Dans une PME industrielle, par exemple, une équipe commerciale peut utiliser des téléphones pour consulter le catalogue, prendre des commandes et accéder aux outils de relation client. Un MDM peut préparer ces appareils avec les applications nécessaires, imposer un verrouillage par code et définir les versions de système acceptées. Le salarié reçoit un appareil prêt à l’emploi ; l’équipe informatique conserve un cadre commun.
La gestion des appareils mobiles sert donc à deux choses liées : faciliter l’administration des appareils et protéger les informations qu’ils utilisent. Ce n’est pas un outil qui remplace toute la cybersécurité. Il ne corrige pas une politique de mots de passe absente, ne forme pas les équipes au hameçonnage et ne garantit pas à lui seul la conformité réglementaire. Il rend certaines règles applicables et vérifiables sur les terminaux concernés.
Du profil de configuration à la console centrale
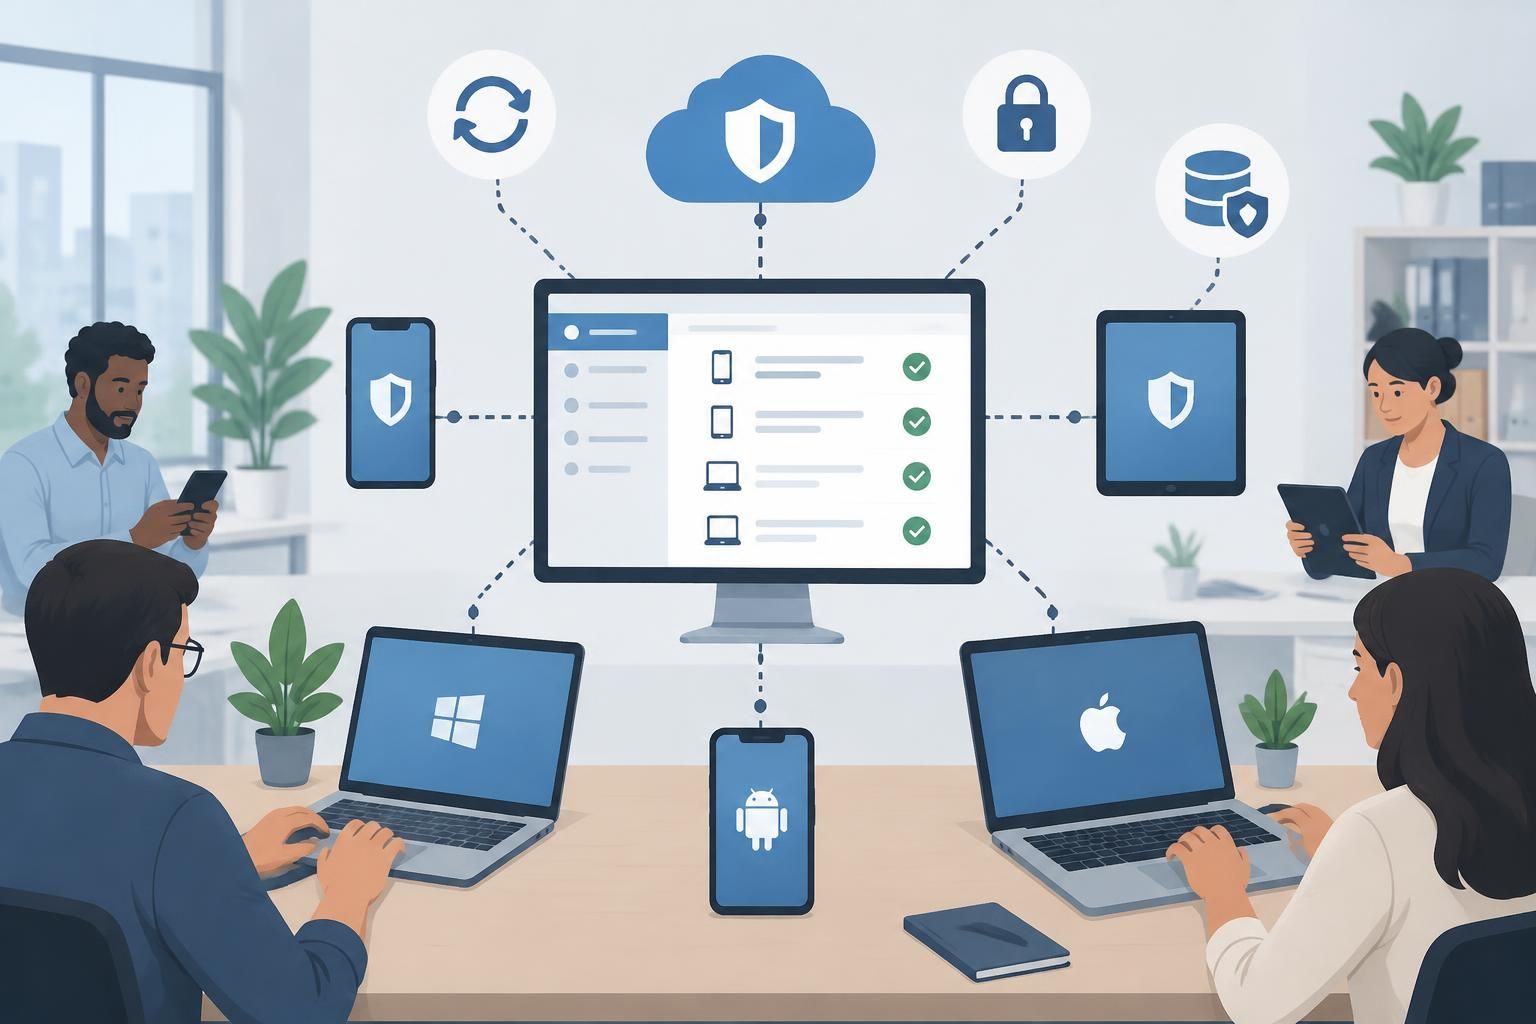
Le fonctionnement repose généralement sur l’inscription de l’appareil, un agent ou un mécanisme de gestion intégré au système, puis la transmission de profils depuis la console. Ces profils peuvent régler le code de verrouillage, le réseau sans fil, les certificats, les applications autorisées ou les restrictions prévues pour l’usage professionnel. Les possibilités varient selon les systèmes d’exploitation et les modes d’inscription.
La console indique aussi des éléments utiles à la gestion : modèle, version du système, état de conformité, applications installées ou dernier contact avec le service. Certaines solutions permettent de localiser un appareil professionnel, de le verrouiller à distance ou d’en effacer les données. Une fonction disponible dans la brochure ne sera toutefois pas nécessairement identique sur tous les appareils : il faut vérifier les limites par plateforme et par type d’inscription.
Le MDM est souvent intégré à une approche UEM, c’est-à-dire à la gestion unifiée des terminaux. L’UEM peut étendre le pilotage à davantage de catégories d’appareils, selon l’offre choisie. Pour une organisation qui ne gère que des téléphones d’entreprise, un outil MDM ciblé peut suffire. Acheter une suite plus large sans besoin identifié, c’est payer de la complexité avant d’avoir un usage.
Comment fonctionne le MDM et quelles informations sont visibles ?
Le déploiement commence par l’enrôlement des appareils dans la plateforme. Pour un téléphone appartenant à l’entreprise, l’inscription peut se faire avant sa remise au salarié ou lors de sa première configuration. Pour un appareil personnel, la méthode doit préserver une séparation entre l’espace professionnel et le contenu privé, dans la mesure où le système et la solution le permettent.
Une fois l’appareil inscrit, l’administrateur lui associe un profil ou un groupe de règles. Une équipe de terrain pourra recevoir les applications de saisie et les paramètres réseau nécessaires, tandis que les téléphones de direction auront un autre profil. Les mises à jour, les certificats et certains réglages peuvent être déployés à distance. Cette automatisation réduit les manipulations répétitives, mais elle doit être testée : une règle appliquée au mauvais groupe peut bloquer une fonction utile à toute une équipe.
La sécurité des terminaux se construit avec des règles explicites
Les contrôles habituels comprennent l’exigence d’un code ou d’une authentification renforcée, le chiffrement lorsque la plateforme le permet, la mise à jour régulière des systèmes et la restriction de certaines applications. Une politique peut aussi signaler un appareil qui n’est plus conforme, puis limiter son accès aux ressources de l’entreprise. Le niveau de réaction doit être proportionné : bloquer immédiatement un terminal peut protéger les données, mais interrompre une activité urgente.
En cas de perte, l’équipe peut tenter de localiser ou de verrouiller l’appareil, puis effacer les données professionnelles si le scénario le justifie. Le géorepérage, lorsqu’il est disponible, peut déclencher une alerte en fonction d’une zone définie. Ces fonctions ne remplacent pas une procédure interne : les salariés doivent savoir qui prévenir, dans quel délai et quelles mesures peuvent suivre.
Vie privée : ne pas promettre une invisibilité que l’outil ne garantit pas
Un administrateur peut généralement consulter des données techniques, comme le modèle, la version du système, le statut de conformité ou la liste d’applications gérées. La localisation dépend des fonctions activées, du type d’appareil, du consentement requis et des règles applicables. L’accès aux messages, aux photos ou aux fichiers personnels n’est pas une propriété uniforme de tout MDM ; il dépend des plateformes, de la configuration et du mode d’inscription.
Pour un BYOD, il faut expliquer clairement aux salariés ce que l’organisation voit, ce qu’elle peut modifier et ce qui se passe au départ d’un collaborateur. Une séparation entre espace professionnel et espace personnel, quand elle est disponible, aide à rendre le dispositif plus acceptable. La confiance n’est pas un supplément de communication : elle conditionne l’adoption de la mesure.
Pourquoi déployer une solution MDM dans une PME ?
Le premier bénéfice est une réduction des risques liés à des appareils mal configurés ou laissés sans mises à jour. Un téléphone professionnel égaré ne devient pas automatiquement une fuite de données, mais l’absence de verrouillage, de chiffrement ou de procédure d’effacement augmente les conséquences possibles. Le MDM donne des leviers d’action à distance, à condition que l’appareil soit correctement inscrit et qu’il puisse communiquer avec le service.
Le deuxième gain concerne le temps de l’équipe informatique. Lorsqu’un nouveau salarié arrive, l’administration peut préparer son appareil avec un ensemble cohérent de réglages et d’applications. Lorsqu’une application change ou qu’un certificat arrive à expiration, la console permet de gérer le parc sans reprendre chaque terminal en main. Les économies se mesurent surtout dans les tâches répétitives évitées et les interruptions de travail réduites, pas dans un chiffre générique annoncé par un fournisseur.
La gestion de flotte mobile est aussi utile aux équipes dispersées. Un technicien itinérant, une personne en télétravail et un salarié au bureau peuvent recevoir des configurations adaptées, tout en restant soumis à des règles communes de sécurité. Dans une maison de Champagne, par exemple, les appareils de l’équipe commerciale peuvent donner accès à des documents professionnels précis, tandis que les terminaux utilisés lors d’événements reçoivent seulement les applications nécessaires à la prise de contact. Le principe est simple : donner le bon accès au bon usage.
| Besoin de l’entreprise | Apport possible du MDM | Point de vigilance |
|---|---|---|
| Préparer de nouveaux appareils | Profils, applications et réglages déployés à distance | Tester les profils sur chaque système utilisé |
| Réagir à une perte ou un vol | Verrouillage, localisation ou effacement selon le contexte | Définir les personnes autorisées et la procédure |
| Encadrer le BYOD | Gestion de l’espace ou des applications professionnels | Informer les salariés sur les données accessibles |
| Suivre la conformité du parc | État des systèmes, réglages et mises à jour | Prévoir les exceptions et les appareils incompatibles |
La conformité mérite une attention spécifique. Dans la santé, la finance ou le secteur public, les exigences de protection des données ne sont pas interchangeables. Un MDM peut contribuer à appliquer des contrôles, mais il ne certifie pas à lui seul qu’une organisation respecte une loi ou un référentiel. Les obligations dépendent du pays, des données traitées et des processus internes ; une validation par les responsables sécurité et juridique reste nécessaire.
Pour les petites structures, l’externalisation de l’administration peut aussi compter. Certaines offres comprennent un accompagnement ou une supervision, mais il faut préciser ce qui est réellement couvert : horaires de support, délais d’intervention, gestion des incidents et responsabilités en cas de perte. Un forfait rassurant sur le papier ne remplace pas une procédure compréhensible le lundi matin, quand le téléphone du responsable commercial a disparu.
Choisir un logiciel MDM : les critères qui évitent une mauvaise surprise
Pour choisir un logiciel MDM, commencez par dresser l’inventaire des appareils et des usages. Combien de téléphones appartiennent à l’entreprise ? Quels systèmes sont présents ? Les équipes utilisent-elles des applications internes, des certificats ou des réseaux privés ? Les appareils sont-ils partagés, attribués à une personne ou utilisés en BYOD ? Sans ces réponses, comparer des listes de fonctions revient à choisir une grille avant d’avoir pris les mesures.
La compatibilité doit être vérifiée dans le détail. Une solution peut prendre en charge iOS, Android, Windows ou macOS, mais certaines fonctions avancées ne seront accessibles que sur une version précise ou selon le mode d’inscription. Demandez au fournisseur une démonstration basée sur vos scénarios : ajouter un appareil, installer une application, imposer une règle, traiter un terminal non conforme et retirer l’accès d’un salarié.
Comparer les offres sur des cas réels
La facilité d’utilisation concerne autant les administrateurs que les salariés. Une console claire aide à repérer les appareils hors politique et à comprendre pourquoi une règle échoue. Côté utilisateur, l’inscription doit être guidée et les messages d’erreur compréhensibles. Un processus de déploiement des appareils mobiles qui exige plusieurs manipulations manuelles par salarié risque de devenir un frein dès que le parc grandit.
Regardez ensuite le coût complet, et pas seulement le tarif par appareil. Le prix peut dépendre du nombre de terminaux, des fonctions incluses, du support et de l’intégration avec l’annuaire, la messagerie ou les outils de sécurité existants. Ajoutez le temps de configuration, la formation et les éventuels services d’accompagnement. Pour une PME, une offre moins riche mais bien intégrée peut coûter moins cher à exploiter qu’une suite très vaste.
Enfin, examinez les possibilités d’export des données, de retrait des appareils et de fin de contrat. La réversibilité est rarement le sujet le plus séduisant d’une démonstration, pourtant elle compte. Qui récupère les configurations ? Comment supprimer les informations de l’entreprise ? Le fournisseur documente-t-il les mises à jour et les incidents de service ? Ces questions révèlent la solidité opérationnelle de l’offre.
- Établir la liste des appareils, des systèmes et des usages métier.
- Définir les règles de sécurité attendues et les exceptions nécessaires.
- Tester la console avec quelques appareils représentatifs, y compris un appareil BYOD si ce scénario est prévu.
- Comparer le coût global, le support, les intégrations et les conditions de sortie.
Ne lancez pas le déploiement à l’échelle de toute l’entreprise dès la première semaine. Un pilote avec un petit groupe permet de repérer les problèmes de réseau, les applications incompatibles et les consignes qui prêtent à confusion. Mesurez des indicateurs utiles : durée d’enrôlement, incidents de configuration, délai de résolution et proportion d’appareils à jour. Les tableaux de bord servent à décider, pas à décorer.
MDM, RMM et bonnes pratiques : cadrer l’administration des appareils
Le MDM se concentre sur la gestion des appareils mobiles et les règles appliquées à ces terminaux. Le RMM, ou supervision et gestion à distance, vise plus largement le parc informatique et peut couvrir postes de travail, serveurs ou équipements réseau selon la plateforme. Les deux approches se recoupent parfois, mais ne répondent pas exactement à la même question : le MDM cadre les terminaux mobiles, tandis que le RMM aide à superviser un ensemble plus large d’actifs informatiques.
Une organisation qui gère quelques téléphones peut commencer par un MDM. Une équipe informatique qui prend aussi en charge des ordinateurs, des serveurs et l’assistance à distance peut rechercher une plateforme combinée. Il n’existe pas de règle imposant l’achat des deux outils : le choix dépend des tâches à couvrir, de l’intégration entre consoles et de la capacité de l’équipe à maintenir le système.
La gestion des politiques de sécurité doit rester lisible. Une politique utile précise les exigences de verrouillage, les versions minimales, les applications autorisées, les mises à jour et les conséquences d’un écart. Si les règles sont trop strictes, les utilisateurs peuvent chercher à contourner le dispositif. Si elles sont trop vagues, la protection des données professionnelles repose sur des habitudes individuelles difficiles à vérifier.
Automatiser, contrôler, informer
Automatisez les tâches répétitives lorsque le risque est maîtrisé : installation d’applications, mises à jour planifiées, rapports de conformité et configuration des réseaux. Gardez une validation humaine pour les actions qui peuvent interrompre l’activité ou effacer des données. Une automatisation n’est utile que si son déclenchement, ses conséquences et son retour arrière sont compris par l’équipe informatique.
La sécurité des terminaux dépend aussi de contrôles qui dépassent le MDM. L’authentification multifacteur, la gestion des identités, les sauvegardes, la formation contre le hameçonnage et un processus de déclaration des incidents complètent le dispositif. Le MDM peut signaler qu’un appareil n’est plus à jour ; il ne peut pas décider à lui seul si un document sensible doit être accessible à tout un service.
Pour le BYOD, rédigez une politique courte et concrète avant l’inscription des appareils. Elle doit préciser les données professionnelles administrées, la séparation avec les contenus personnels, les conditions de retrait de l’accès et la marche à suivre en cas de départ ou de perte. Une explication directe vaut mieux qu’une page de termes techniques que personne ne lit.
Le bon MDM est celui qui rend les règles applicables sans transformer chaque journée en ticket informatique. Faites un essai sur un petit périmètre, puis observez ce qui bloque réellement : c’est souvent là que se dessine le bon niveau de contrôle.
Le MDM peut-il lire les messages personnels d’un salarié ?
Les informations accessibles dépendent du système, du mode d’inscription et de la configuration. Un MDM peut généralement gérer des paramètres techniques et des applications professionnelles, mais il ne faut pas présenter les limites d’accès comme identiques sur toutes les plateformes. En BYOD, l’organisation doit expliquer clairement les données qu’elle collecte et les actions qu’elle peut effectuer.
Quelle différence entre MDM et UEM ?
Le MDM désigne la gestion des appareils mobiles. L’UEM élargit généralement cette approche à davantage de catégories de terminaux depuis une gestion centralisée. Le périmètre exact varie selon les fournisseurs : vérifiez les appareils et fonctions réellement inclus.
Une petite entreprise a-t-elle besoin d’une solution MDM ?
Oui, si elle utilise des appareils mobiles pour accéder à des données professionnelles et ne peut pas les sécuriser individuellement de façon fiable. Le besoin ne justifie pas forcément une suite complexe : une offre adaptée à la taille du parc et aux capacités de l’équipe peut suffire.
Comment démarrer un déploiement MDM sans perturber les équipes ?
Commencez par inventorier les appareils et les usages, définissez quelques règles prioritaires, puis testez-les sur un groupe pilote. Mesurez les échecs d’inscription, les incidents et le temps nécessaire à la configuration avant d’élargir le déploiement.
